Slik lager du et sterkt passord du faktisk husker
Et passord er ofte det eneste som skiller en fremmed fra e-posten, nettbanken og de sosiale kontoene dine. Likevel velger mange enten noe kort og enkelt de klarer å huske, eller noe langt og kronglete de garantert glemmer. Det trenger ikke å være et motsetningsforhold. I denne guiden går vi gjennom hva som faktisk gjør et passord sterkt, og en metode som gir deg passord som både er vanskelige å knekke og lette å huske.
Viktige punkter
- Lengde slår kompleksitet. Et langt passord er tryggere enn et kort og komplisert ett – sikt mot minst 15 tegn.
- Bruk en passordfrase. Fire eller flere tilfeldige ord gir et sterkt passord som faktisk er lett å huske.
- Unikt per konto. Bruk aldri samme passord to steder; en lekkasje ett sted skal ikke åpne de andre kontoene dine.
- Slå på tofaktorautentisering. Et ekstra trinn beskytter kontoen selv om passordet lekker.
- Ikke bytt uten grunn. Rutinemessige passordbytter frarådes – bytt når noe tyder på at passordet er på avveie.
Hva kjennetegner et sterkt passord?
Et sterkt passord er ikke det samme som et komplisert passord. Det viktigste er at det er vanskelig å gjette og vanskelig å regne seg frem til med maskinkraft. I praksis betyr det at et godt passord er:
- Langt. Lengde er den egenskapen som betyr aller mest, fordi hvert ekstra tegn gjør antallet mulige kombinasjoner dramatisk større.
- Unikt. Det brukes kun på én tjeneste, slik at en lekkasje ett sted ikke åpner alle de andre kontoene dine.
- Uforutsigbart. Det er ikke basert på navn, fødselsdato, favorittlag eller andre opplysninger som kan knyttes til deg.
- Ikke gjenbrukt eller delt. Det står ikke på en gul lapp på skjermen og sendes ikke på e-post eller SMS.
Lengde er viktigere enn kompliserte tegn
I mange år fikk vi beskjed om at et godt passord måtte inneholde store og små bokstaver, tall og spesialtegn. Den tankegangen er på vei ut. Både amerikanske NIST, som lager en av de mest brukte sikkerhetsstandardene i verden, og norske fagmiljøer anbefaler nå lange passord fremfor kompliserte.
Den oppdaterte NIST-standarden sier at et passord som brukes alene bør være minst 15 tegn langt, og at systemer bør godta minst 64 tegn. Samtidig frarådes det å kreve en bestemt blanding av tegntyper, og det frarådes å tvinge brukere til å bytte passord med jevne mellomrom uten grunn. Norske anbefalinger peker i samme retning: bruk gjerne minst 15 tegn, og velg heller et langt passord enn et kronglete ett.
Grunnen er enkel. Et passord som P@ssw0rd! ser komplisert ut, men følger et mønster angriperne kjenner godt – de vet at folk bytter a med @ og o med null. Et langt passord satt sammen av vanlige ord har langt flere mulige kombinasjoner og er dermed mye tryggere, samtidig som det er enklere for deg å huske.
Passordfrase-metoden: slik lager du et passord du husker
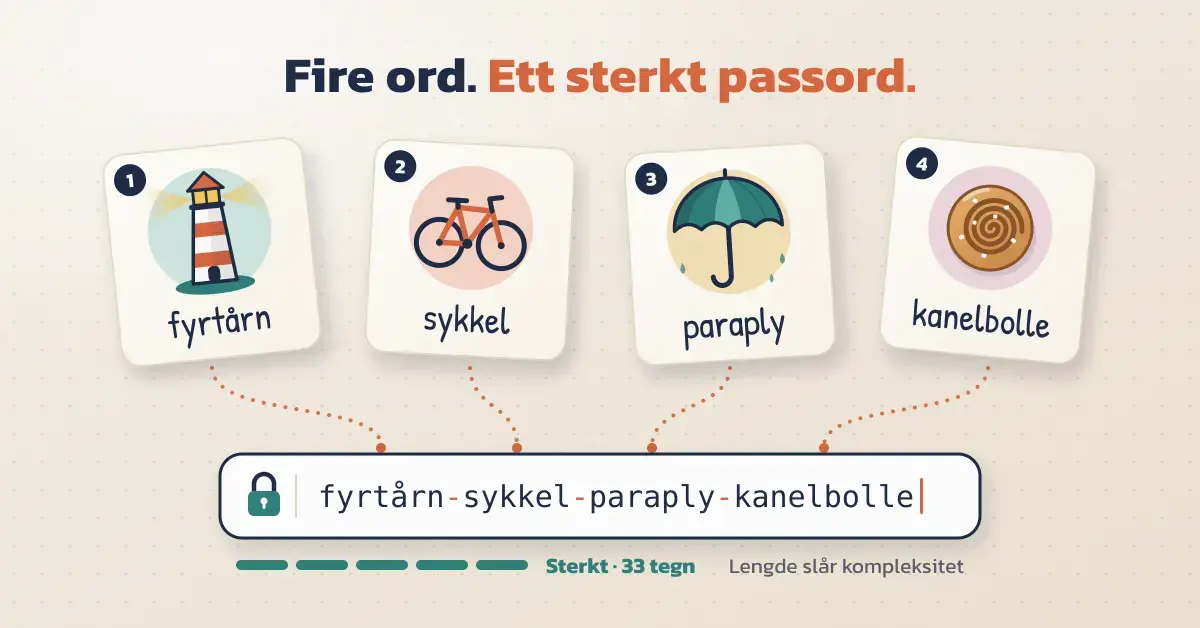
En passordfrase er flere ord satt sammen til ett langt passord. Fordi den er lang, blir den sterk. Og fordi den er bygget av ord i stedet for tilfeldige tegn, er den lett å huske. Et velkjent prinsipp, ofte kalt terningmetoden, går ut på å trekke tilfeldige ord fra en lang ordliste – gjerne ved å slå med terninger – slik at ordene virkelig blir tilfeldige og ikke valgt av deg selv.
Slik bygger du en passordfrase steg for steg
- Velg flere tilfeldige ord. Fire ord er et fornuftig minimum, men fem til seks ord gir et klart sterkere passord til viktige kontoer. Jo mer tilfeldige ordene er, desto bedre.
- Sett sammen ord som ikke hører naturlig sammen. «tiger-vindu-kaffe-sykkel» er langt tryggere enn «jeg-elsker-fotball-mye», som følger et forutsigbart mønster.
- Legg eventuelt til litt variasjon. Du kan skille ordene med tegn, gjøre en bokstav stor eller legge inn et tall et bestemt sted – så lenge du gjør det på en måte du faktisk husker.
- Unngå kjente setninger. Sitater, sangtekster, ordtak og filmreplikker er dårlige valg, fordi de finnes i listene angriperne tester.
Vil du slippe å finne på frasen selv, kan du la en passordbehandler eller en egen passordfrase-generator trekke ordene for deg. Da blir de helt tilfeldige, og du slipper å stole på egen fantasi.
Hvorfor passordfraser er så sterke
Styrken ligger i antallet mulige kombinasjoner. Trekker du ord tilfeldig fra en liste på flere tusen ord, tilsvarer hvert ord et stort antall muligheter. Fire tilfeldige ord gir allerede et passord som ville tatt urimelig lang tid å gjette seg frem til, og hvert ord du legger til mangedobler motstanden. En frase på fem–seks ord er derfor både svært vanskelig å knekke og fullt mulig å huske.
Sammenligning
| Metode | Slik fungerer det | Styrke | Lett å huske | Passer for |
|---|---|---|---|---|
| Passordfrase | Du setter sammen fire eller flere tilfeldige ord til ett langt passord | Høy med 4+ ord, svært høy med 5–6 | Ja | Hovedpassord og viktige kontoer du logger inn på manuelt |
| Tilfeldig generert passord | Et program lager en tilfeldig streng med bokstaver, tall og tegn | Svært høy | Nei | Kontoer du sjelden skriver inn selv |
| Passordbehandler | Programmet lager, lagrer og fyller inn unike passord for deg | Svært høy (ett hovedpassord å huske) | Du husker bare hovedpassordet | De fleste som har mange kontoer |
| Passnøkkel (passkey) | En kryptografisk nøkkel på enheten din, låses opp med fingeravtrykk eller ansikt | Svært høy og phishing-resistent | Ingenting å huske | Tjenester som støtter innlogging uten passord |
Vanlige feil du bør unngå
De fleste svake passord skyldes et fåtall gjengangere. Unngår du disse, er du allerede langt bedre beskyttet enn folk flest:
- Gjenbruk av samme passord. Lekker det ett sted, prøver angripere automatisk den samme kombinasjonen på andre tjenester.
- Personlig informasjon. Navn, fødselsår, adresse, kjæledyr eller bilmerke er lett å finne og lett å gjette.
- Forutsigbare erstatninger. Å bytte «a» med «@» eller «s» med «5» gir ingen reell ekstra beskyttelse.
- For korte passord. Korte passord kan testes gjennom i løpet av kort tid med moderne maskinvare.
- Å dele passordet. Et passord som sendes videre eller skrives ned åpent, er ikke lenger en hemmelighet.
Det samme prinsippet gjelder koder generelt: velg aldri noe opplagt. Skal du for eksempel endre PIN-koden på telefonen, bør du unngå fødselsår og enkle tallrekker på nøyaktig samme måte.
Ett unikt passord per konto
Selv det sterkeste passordet mister verdien hvis du bruker det overalt. Når en tjeneste blir hacket, havner passordene ofte på avveie, og da testes de systematisk mot andre innlogginger. Gjenbruk er en av de vanligste årsakene til ID-tyveri på nett.
Utfordringen er åpenbar: ingen klarer å huske et unikt, langt passord for titalls kontoer. Løsningen er en passordbehandler – et program som lager, lagrer og fyller inn unike passord for deg, slik at du bare trenger å huske ett godt hovedpassord. Vil du finne ut hvilken som passer deg, har vi en egen guide til hvordan du velger passordbehandler. Et godt tips er å bruke en passordfrase nettopp til dette hovedpassordet, siden det er det ene du faktisk må huske utenat.
Tofaktorautentisering gir ekstra beskyttelse
Et sterkt passord bør kombineres med tofaktorautentisering, ofte forkortet 2FA. Det betyr at innlogging krever to uavhengige ting: noe du vet (passordet) og noe du har (for eksempel en kode fra en app på telefonen). Da kommer en angriper ingen vei selv om passordet skulle lekke.
En engangskode fra en autentiseringsapp regnes som tryggere enn en kode på SMS, som kan fanges opp. Slå på 2FA på de viktigste kontoene dine først – e-post, bank og sosiale medier – og husk at det å sikre mobilen henger tett sammen med dette, siden telefonen ofte er den andre faktoren.
Passnøkler – innlogging uten passord
Stadig flere tjenester tilbyr passnøkler (passkeys). En passnøkkel er en kryptografisk nøkkel som lagres på enheten din og låses opp med fingeravtrykk, ansikt eller skjermlås. Du slipper dermed å huske et passord i det hele tatt, og metoden er motstandsdyktig mot phishing, fordi det ikke finnes noen kode å lure ut av deg. Norske fagmyndigheter peker på passnøkler som en av de tryggere innloggingsmetodene fremover. Foreløpig støtter ikke alle tjenester dem, så gode passord og 2FA vil være viktig en god stund til.
Sjekk om passordet ditt er på avveie
Du kan sjekke om e-postadressen din har vært med i kjente datalekkasjer ved hjelp av gratis tjenester som er laget for akkurat dette. Dukker du opp i en lekkasje, bør du bytte passord på de aktuelle kontoene umiddelbart. Ellers er det ikke nødvendig å bytte passord etter en fast tidsplan – de nyeste anbefalingene fraråder tvungne, rutinemessige bytter, fordi det bare fører til svakere passord. Bytt når det er en grunn til det, ikke fordi kalenderen sier det.
Oppbevaring og sikkerhetskopi
Når du slår på 2FA, får du ofte reservekoder du kan bruke hvis du mister telefonen. Disse bør du ta vare på et trygt sted – enten i passordbehandleren eller på papir et sikkert sted. Det samme gjelder hovedpassordet. God rutine for sikkerhetskopiering gjør at du ikke mister tilgang hvis en enhet går tapt.
Hvem passer hvilken metode for?
Det finnes ikke én løsning som passer alle. For de fleste er kombinasjonen enkel: bruk en passordbehandler til å lage og lagre unike passord til alle kontoer, og bruk en passordfrase du husker til hovedpassordet. Vil du ikke bruke et program, bør du i det minste lage sterke, unike passordfraser til de viktigste kontoene og slå på tofaktorautentisering overalt der det tilbys.
Kildehenvisninger
- NIST SP 800-63B-4 – Digital Identity Guidelines (Password Verifiers)
- Helsedirektoratet / Normen – Eksempel på gode passord (Faktaark 31)
- Nasjonal sikkerhetsmyndighet (NSM) – Temarapport om flerfaktorautentisering
- Have I Been Pwned – sjekk om e-posten din er i en kjent datalekkasje
- Proton – Slik lager og husker du sterke passord
Vanlige spørsmål (FAQ)
Hvor langt bør et sterkt passord være?
Som en tommelfingerregel bør et passord som brukes alene, være minst 15 tegn langt. Lengde betyr mer enn kompliserte tegn, så en lang passordfrase på flere ord er både tryggere og lettere å huske enn et kort, kronglete passord.
Er en passordfrase like trygg som et tilfeldig passord?
Ja, så lenge ordene er tilfeldig valgt og frasen er lang nok. Fire tilfeldige ord er et godt minimum, og fem til seks ord gir et svært sterkt passord. Styrken ligger i lengden og tilfeldigheten, ikke i spesialtegn.
Må jeg bytte passord med jevne mellomrom?
Nei. De nyeste anbefalingene fraråder tvungne, rutinemessige passordbytter, fordi det ofte fører til svakere passord. Du bør bytte passord når det er en konkret grunn – for eksempel ved mistanke om at det har lekket.
Er det trygt å lagre passord i en passordbehandler?
Ja. En passordbehandler lagrer passordene kryptert og lar deg bruke unike, sterke passord på hver tjeneste uten å huske dem. Du trenger bare å huske ett sterkt hovedpassord, og bør i tillegg slå på tofaktorautentisering på selve passordbehandleren.
Hva er forskjellen på tofaktorautentisering og passnøkkel?
Tofaktorautentisering legger et ekstra trinn til passordet, for eksempel en engangskode fra en app. En passnøkkel erstatter passordet helt med en kryptografisk nøkkel på enheten din, som låses opp med fingeravtrykk eller ansikt, og regnes som motstandsdyktig mot phishing.